
SPF, DKIM et DMARC ressemblent à trois niveaux d’un jeu vidéo pour administrateurs système. En réalité, l’idée générale est assez simple : aider le serveur qui reçoit votre email à vérifier qu’il est cohérent avec votre domaine.
SPF : qui a le droit d’envoyer pour votre domaine ?
SPF est un enregistrement publié dans le DNS de votre domaine. Il indique quels serveurs ou services sont autorisés à envoyer des emails pour ce domaine.
Exemple : vous utilisez une suite de messagerie pour vos emails classiques et une plateforme pour votre newsletter. Votre SPF doit être compatible avec ces usages.
Le piège fréquent consiste à créer plusieurs enregistrements SPF séparés. En pratique, un domaine doit généralement présenter une politique SPF cohérente, construite dans un seul enregistrement.
DKIM : le message porte une signature vérifiable
DKIM ajoute une signature cryptographique au message. Le serveur destinataire peut comparer cette signature à une clé publique disponible dans votre DNS.
Vous n’avez pas besoin de manipuler la cryptographie vous-même. Votre fournisseur vous donne généralement une ou plusieurs lignes DNS à ajouter.
Quand DKIM fonctionne, le destinataire dispose d’un signal supplémentaire indiquant que le message n’a pas été modifié et qu’il est lié au domaine attendu.
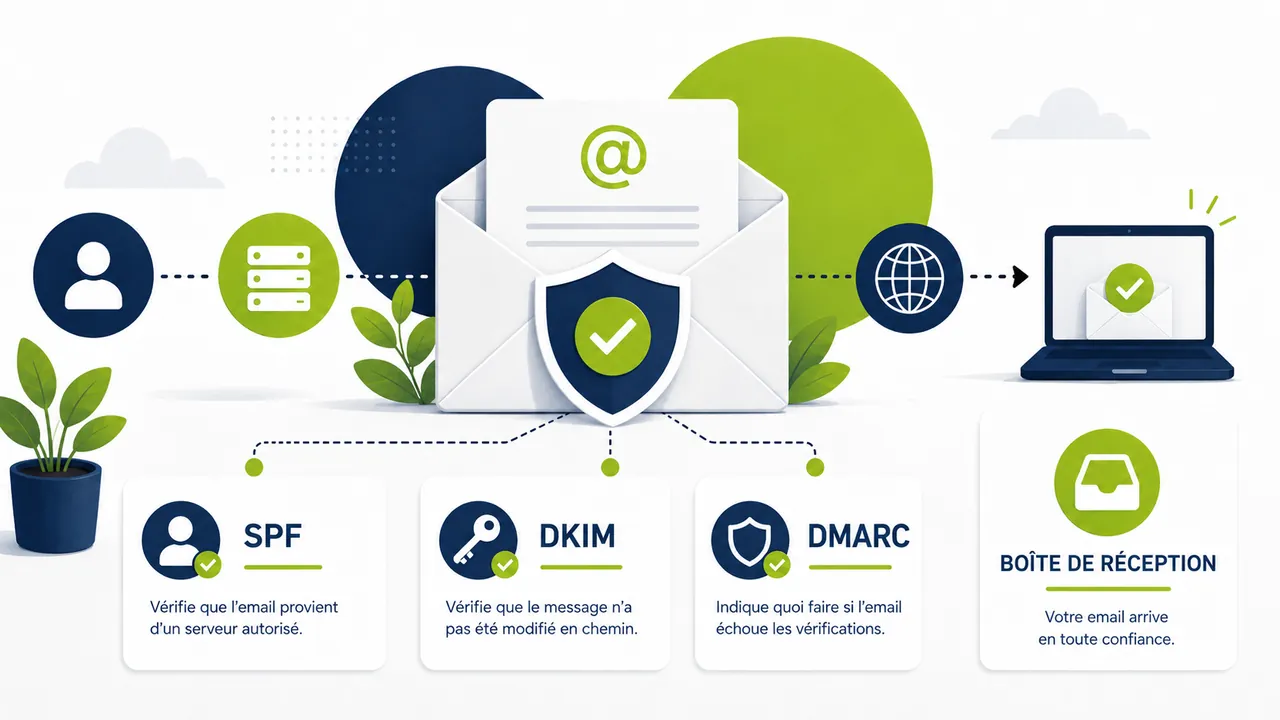
DMARC : que faire si les vérifications ne correspondent pas ?
DMARC s’appuie notamment sur SPF et DKIM et ajoute une politique. Il permet au propriétaire du domaine d’indiquer comment traiter les messages qui échouent aux vérifications ou ne sont pas correctement alignés.
Il peut aussi permettre de recevoir des rapports techniques utiles pour comprendre ce qui envoie des messages au nom du domaine.
Une politique DMARC peut commencer de manière prudente, puis être renforcée une fois les flux légitimes identifiés.
Pourquoi faut-il les trois ?
Parce qu’ils ne font pas exactement la même chose.
- SPF parle principalement des serveurs autorisés ;
- DKIM ajoute une signature au message ;
- DMARC définit une logique d’alignement et de traitement.
Ensemble, ils contribuent à rendre plus difficile l’utilisation abusive de votre domaine et améliorent la lisibilité de votre infrastructure d’envoi.
Est-ce que cela garantit l’arrivée en boîte principale ?
Non. Une configuration parfaite ne transforme pas un mauvais email en message adoré par tous les filtres.
La délivrabilité dépend aussi de votre réputation, du comportement des destinataires, du contenu, du volume et de la qualité des adresses contactées.
Si vos messages arrivent déjà en spam, lisez notre guide de diagnostic de délivrabilité.
Comment savoir si ma configuration est bonne ?
Les enregistrements DNS sont publics. On peut donc vérifier leur présence sans accéder à votre boîte mail.
Notre check-up Domaine & Email contrôle notamment MX, SPF et DMARC, et peut vérifier DKIM si vous connaissez le sélecteur utilisé par votre fournisseur.
Il ne vous demandera ni mot de passe, ni accès administrateur. Les lignes DNS ont déjà assez de sentiments comme ça.
Quand faut-il faire appel à quelqu’un ?
Si vous utilisez un seul fournisseur bien documenté, vous pouvez souvent suivre son guide. L’aide devient utile lorsque plusieurs outils envoient pour le même domaine, lorsqu’un ancien prestataire a laissé des traces ou lorsque les erreurs se multiplient.
Dans ce cas, le travail consiste moins à « mettre trois lignes » qu’à comprendre l’ensemble des services qui utilisent votre domaine avant de modifier quoi que ce soit.